たとえば、営業担当が個人の無料アカウントのChatGPTに顧客リストを貼り、訪問先ごとの要約を作らせていたと後から分かった場面を考えます。管理部門の担当者が最初に確かめたいのは「学習させない設定にしていれば防げたのか」でしょう。答えは、半分だけです。
ChatGPTの情報漏洩は、学習・通信・ログ保存・外部連携の4つの経路で起きます。「学習させない設定」で止まるのは、このうち学習の1経路だけです。残りの経路と、個人アカウントやAPIキーの管理の穴は、会社アカウントへの統一・入力のルール・キーの管理という運用でしか止まりません。以下では経路ごとの止め方を表で分け、自社が最初に塞ぐ1つを決められるように整理します。
- 4経路のうち「学習させない設定」で止まるのは学習の1経路だけ。会話の履歴、監視用の記録、外部連携の先は残ります
- API版は2023年3月以降、既定で学習に使われません。ただし不正利用監視のログは最大30日残り、漏れたAPIキーは自社の利用として請求されます
- 最初の一手は利用形態で決めます。個人アカウントが混ざるなら会社契約へ統一、APIを使うならキーの台帳と支出上限からです
生成AIの「データ流出」はどこで起きるのか?4つの経路
ChatGPTの情報漏洩とは、入力した情報が学習・通信・ログ保存・外部連携のどれかを通って、意図しない相手に渡ったり見えたりすることです。経路を分けずに「学習をオフにしたか」だけを確かめると、残りの経路が手つかずのまま安心してしまいます。
下の表は、2026年9月時点のOpenAIの公式の説明をもとに、経路ごとの既定の扱いと止め方を並べたものです。見てほしいのは、右端の列が「設定」か「運用」かです。
| 経路 | 何が起きるか | 既定の扱い | 何で止めるか |
|---|---|---|---|
| 学習への利用 | 入力した会話がモデルの改善に使われる | 個人向けプランは設定がオンなら対象。Business・Enterprise・APIは既定で使われない | 設定と契約で止まる。フィードバック送信は例外 |
| 通信の途中 | 端末からOpenAIまでの通り道で読まれる | 業務向けプランとAPIはTLS 1.2以上で暗号化 | サービス側で対策済み。自社は私物端末や公衆Wi-Fiでの業務利用を決める(運用) |
| ログ・履歴の保存 | 会話履歴や監視用の記録が一定期間残る | 学習オフでも履歴は残る。APIの不正利用監視ログは最大30日 | 入れない情報を決める(運用)。保持期間は契約で変わる |
| 外部連携 | GPTsやアプリ、API連携先へ情報が渡る | 送った先の保存や利用は送り先の規約で決まる | 使ってよい連携を許可制にする(運用) |
表の外にも穴が2つあります。会社が把握していない個人アカウントでの利用と、APIキーの管理です。どちらも設定画面には現れず、運用で塞ぐしかありません。
経路1|学習への利用——止まるのは「設定した人の、これからの会話」だけ
個人向けのプラン(Free・Go・Plus・Pro)では、「Improve the model for everyone」がオンのとき、会話が学習に使われ得ます。オフにすれば新しい会話は学習に使われません。
ただし設定はアカウントごとです。社員の誰か1人がオフにし忘れれば、その人の会話は学習の対象に残ります。冒頭の営業担当が個人の無料アカウントを使っていたなら、会社がオフにさせる手段はそもそもありません。
経路2|通信の途中——サービス側より、つなぐ場所の問題
業務向けプランとAPIについて、OpenAIは通信をTLS 1.2以上で暗号化すると説明しています。サービスとの間の通り道は、利用者が手を加える余地の少ない経路です。自社で決めるのは、私物の端末や公衆Wi-Fiから業務のデータを扱ってよいかという、ChatGPTに限らない端末の運用です。
経路3|ログ・履歴の保存——「学習しない」と「残らない」は別の話
学習をオフにしても、会話は履歴に残ります。履歴に残さない一時チャットでも、安全のため最大30日保持されることがあります。APIも同じで、学習には使われなくても不正利用監視のログが既定で最大30日残ります。
残っている間に、共有端末で別の人が開く、アカウントが乗っ取られる、といった形で読まれる余地があります。機密を「念のため」入れない理由は、ここです。
経路4|外部連携——GPTsやアプリの先は、送り先の扱いになる
GPTsやアプリ、APIで組んだ社内ツールは、ChatGPTの外にあるサービスへ情報を送ることがあります。送った情報をどこに何日置くかは、送り先の規約で決まります。Business・Enterpriseでは、どのアプリを有効にするかをワークスペースの管理者が決められます。使ってよい連携を一覧にし、それ以外は社員が自分で足せない状態にするのが基本の形です。
OpenAI側の事故と、自社側の穴——どちらを先に塞ぐか
利用者側では防げない事故もあります。OpenAIは、2023年3月にChatGPTを一時停止した障害について、オープンソースのライブラリのバグで、一部の利用者に他人の会話のタイトルが見え得たと公表しました。同じバグで、太平洋時間の同日午前1時から午前10時までの9時間に利用していたChatGPT Plus会員の1.2%について、氏名やメールアドレス、カードの下4桁などの支払関連情報が他人に見え得たとしています。カード番号の全体は見えていません。
この種の事故は、使う側がどれだけ気をつけても止められません。だからこそ先に塞ぐのは、自社の手が届く側、つまり個人アカウントでの入力とAPIキーの管理だと考えています。
最初の一手は、利用形態で分かれます。個人アカウントの利用が混ざっているなら会社契約への統一から。APIを使っているならキーの台帳と支出上限から。どちらも無いなら、入力してはいけない情報を決めるところから始めます。組織全体の生成AIの管理をどう組むかは、ガバナンスまとめで整理しています。
ChatGPT API版とWeb版——何が違って、何が同じなのか
API版なら情報は漏れないのか。答えは「学習には使われないが、記録と鍵は残る」です。Web版と比べて変わるのは学習の既定と、誰が設定を持つかの2点です。
| 観点 | 個人向けChatGPT | ChatGPT Business・Enterprise | API |
|---|---|---|---|
| 学習への利用 | 設定がオンなら対象。オフにすると新しい会話は対象外 | 既定で学習に使わない | 2023年3月以降、既定で使わない(オプトインした場合を除く) |
| 記録の残り方 | オフでも履歴に残る。一時チャットも最大30日保持され得る | 既定で学習に使わない。Enterpriseは保持期間を管理者が決め、削除した会話は30日以内に消去 | 不正利用監視ログは最大30日。ゼロデータ保持はOpenAIの事前承認制 |
| 設定を持つ人 | 社員本人 | ワークスペースの管理者 | キーを発行する組織の管理者 |
Web版は設定しないと学習に使われ得て、API版は既定で使われません。一方で、どちらも記録は一定期間残ります。「API版だから機密を入れてよい」とはならないのは、この2列目が理由です。
API版で残るのは「鍵」と「記録」
API版で自社が管理する入口は、APIキーです。ソースコードに書いたキーが公開のリポジトリに入る。辞めた人が発行したキーが、期限のないまま動き続ける。OpenAIの開発者向けの説明は、キーをコードや公開リポジトリに置かず、環境変数か秘密情報の管理サービスから読み込むこと、発行時に期限を付けて定期的に入れ替えることを強く勧めています。
APIキーは、APIを呼ぶための認証そのものです。他人の手に渡れば、その人の呼び出しも自社の利用として記録され、自社に請求されます。
支出上限には注意点があります。上限の通知だけではAPIの利用は止まりません。止めるには上限を超えたら遮断する設定が要ります。ただ、遮断すると自社の正規の処理も止まり、反映に少し遅れがあるため上限をわずかに超えることもあります。問い合わせ対応のように止まると困る処理でどこまで止めるかは、業務ごとに決めるしかありません。
「学習に使われない=安全」とは言えない場面
APIで社内システムに組み込むと、送った内容はOpenAIの監視ログのほかに、自社のシステムのログや、途中でつないだ別のサービスにも残ります。社内ツールの開発者が、デバッグのためにプロンプトと回答を丸ごと記録していることもあります。API版の安全性はOpenAI側の扱いだけでは決まらず、自社の組み方で変わります。
「学習させない設定」で止まる漏洩・止まらない漏洩
学習をオフにしても、機密を入れてよい理由にはなりません。会話は履歴に残り、高評価・低評価のフィードバックを送ると、その会話全体が学習に使われ得るからです。
設定そのものは、設定画面の「データコントロール」にある「Improve the model for everyone」をオフにするだけです。サインインしていれば、端末をまたいで同じ設定が効きます。止まるのは、オフにした時点から後の、そのアカウントの会話の学習です。会社全体には効きません。
止まらないのは履歴・フィードバック・ほかの社員のアカウント
1つ目は履歴です。オフにしても保存済みの会話は消えず、アーカイブもそのまま残ります。消したい会話は、別に削除します。
2つ目はフィードバックです。回答に高評価・低評価を付けると、学習をオフにしていても、その会話全体が学習に使われ得ます。機密を含んだ会話で気軽にボタンを押すと、設定の意味が薄れます。
3つ目は、ほかの社員のアカウントです。1人の設定は、隣の席の人には効きません。
フィードバックボタンを禁止するか——決めきれない点
ここは、どちらが正しいとは言い切れません。一律に禁止すれば漏れる経路は1つ減ります。一方で、社員が回答の質の悪さを伝える手段を失います。「機密を含む会話では押さない」と条件つきにするか、一律に禁止するかは、入力のルールが社内でどこまで守られているかで変わります。守られている会社ほど、条件つきで回せます。
ClaudeやGeminiなど、ほかの生成AIは設定の名前も既定の扱いも違います。社内で使う生成AIごとに、公式の説明で同じ3点(学習・履歴・フィードバック)を確かめてから、社内のルールに書き込みます。
組織で運用する5つの情報漏洩防止策
5つの防止策は、止める経路がそれぞれ違います。入力のルールはすべての経路に効き、会社契約への統一は学習と保存に、設定の一括管理は学習に、APIキーの管理はAPIの鍵に、定期の見直しは規約や設定の変更に効きます。全部を同時に始める必要はなく、第1章の「最初の一手」で選んだものから手を付けます。
防止策1|入力してはいけない情報を決める——すべての経路に効く
入れなかった情報は、どの経路からも漏れません。4経路のすべてに効くのはこの策だけです。対象は、顧客の氏名や連絡先、契約書や見積の原本、給与や人事評価、未公開の計画、そしてAPIキーやパスワードのような認証情報です。
個人情報は、設定より先に利用目的で判断します。個人情報保護委員会は2023年6月、事業者が個人情報を含むプロンプトを入れるときは、特定した利用目的の範囲内かを十分に確認するよう注意を促しました。本人の同意なく入れた個人データが、応答結果の出力以外の目的で扱われる場合は、個人情報保護法に違反する可能性があるとしています。そのため、提供事業者が機械学習に使わないことなどを確かめるよう求めています。
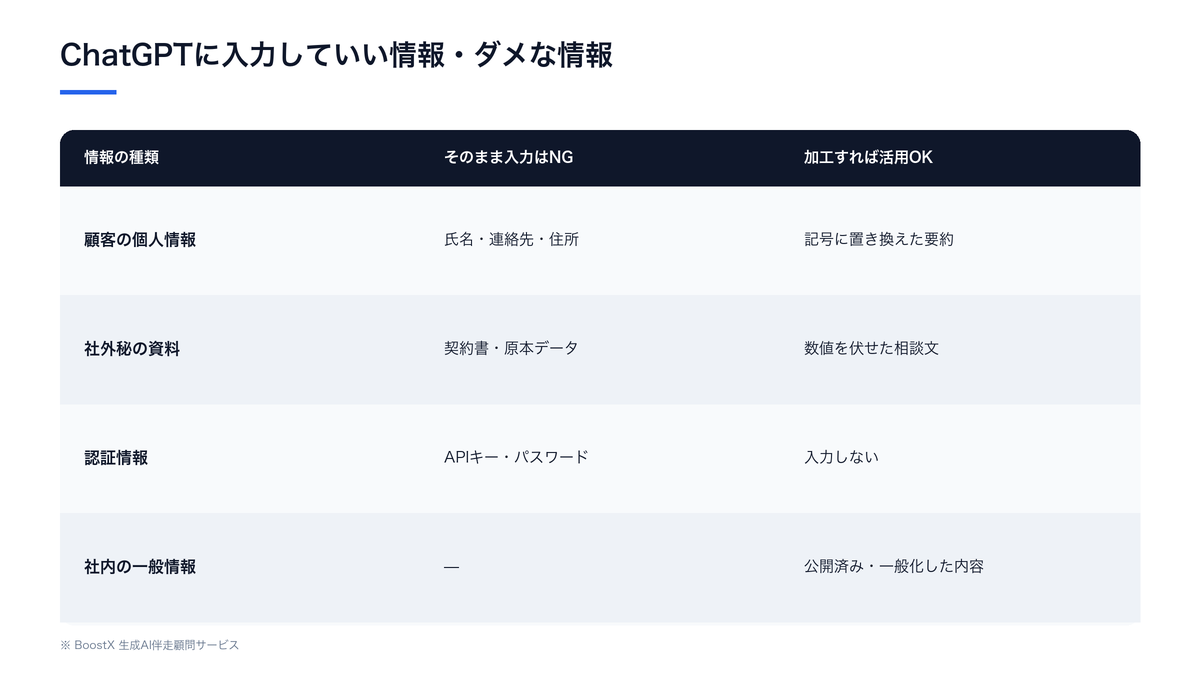
どの情報をどこまで加工すれば入れてよいかの線引きは、入力してはいけない情報のチェックリストで項目ごとに整理しました。
防止策2|会社契約のワークスペースに統一する——個人アカウントは管理者から見えない
ChatGPT BusinessやEnterpriseのような会社契約のワークスペースでは、会話は既定で学習に使われません。保持期間や使えるアプリも、管理者が組織として決められます。
個人アカウントは、会社から設定も履歴も見えません。冒頭の場面が起きても、何を入れたのかを会社が後から確かめる手段がないのです。会社契約を用意しても、個人アカウントの方が手軽なら社員は戻ります。会社が把握していないAI利用が生まれる理由を先に潰しておくと、統一が定着します。
防止策3|学習オフを個人任せにしない
個人向けプランを残すなら、全員がオフにしたかを画面で確かめる日を決めます。あわせて、フィードバックボタンの扱いを入力のルールに1行足します。
防止策4|APIキーは用途ごと・期限つき・支出上限つきで持つ
APIを使う会社では、キーの台帳を作ります。書くのは、誰が、何の用途で、いつまで使うキーかです。OpenAIの開発者向けの説明が勧める扱いを、社内の決まりに直すと次のようになります。
- キーは用途ごとに分けて発行し、発行した人を台帳に残す。退職や異動の日に止める
- 期限を付けて発行し、期限の前に新しいキーへ入れ替える
- コードや公開リポジトリに書かず、環境変数か秘密情報の管理サービスから読み込む
- 管理者が、組織やプロジェクトの単位でキーの最長の有効期間と、作れるキーの種類を制限する
- 組織かプロジェクトに月の支出上限を設け、上限で止める設定にするかを業務ごとに決める
- 漏れた疑いがあれば、その場で新しいキーに替え、古いキーを無効にする
台帳は作った人しか読めない形にしないことです。毎月の利用料の請求を経理が確認するときに台帳と突き合わせると、持ち主の分からないキーが見つかりやすくなります。
防止策5|見直す日を先に決める
OpenAIのヘルプはたびたび更新され、プランの名前や設定の名前も変わります。社内のルールに書いた名前が画面と合わなくなれば、社員は迷って自己判断に戻ります。見直しは四半期に1回と日付で決め、担当者を1人置きます。ルールの文面は生成AIガイドラインのひな形を土台にすると、見直す箇所が決まります。
人が決めて残す判断
防止策を回す中で、AIにも仕組みにも任せられない判断が4つ残ります。個人情報を入れてよいかは、法令に関わるため管理部門の担当者が決めます。使ってよい外部連携は、契約の中身に関わるため情報システムの担当者が確認します。支出上限の金額は、金額の判断なので経営者が決めます。漏れた疑いのときにキーを止めるかどうかは、自社のシステムが止まる責任を負う人が判断します。
入力のルールに例外を認めるかどうかも、人に残します。たとえば「記号に置き換えた顧客名なら入れてよい」という例外は、置き換えの手順が守られているかを誰が確認するかまで決めて、初めて出せます。会社のデータ全体の扱いは会社の情報をAIで安全に使うルールで整理しています。
自社だけで情報漏洩対策を回すと、どこで止まるのか?
2026年1月に公表されたIPAの「情報セキュリティ10大脅威 2026」では、組織編の3位に「AIの利用をめぐるサイバーリスク」が初めて入りました。想定される問題の1つに、AIへの不十分な理解に起因する意図しない情報漏えいが挙げられています。ルールを作っても、使う人の理解が追いつかなければ漏れる。対策が止まる場所も、そこにあります。
自社だけで回すと止まりやすい場面は3つです。
1つ目がいちばん重く、規約や設定の変更に誰も気づかないことです。ルールを作った担当者が別の仕事に移ると、OpenAIの説明が更新されても社内の文面はそのまま残ります。画面の名前とルールの名前がずれた時点で、社員は自分で判断し始めます。
2つ目は、APIキーの棚卸しを作った本人しかできないことです。台帳が1人の頭の中にある会社では、その人が休むと、漏れた疑いのときに止めるべきキーが分かりません。
3つ目は、周知が導入時の1回で終わることです。
3つとも、技術より「誰がいつ見るか」が決まっていないことが原因です。見直しと棚卸しを社内の誰かの定例に載せられないなら、月単位で外の目を入れる形が合います。社内でAIツールを作っている会社なら、公開前の安全性の確認だけを第三者に任せる選び方もあります。事故が起きたあとの流れはAIのセキュリティ事故の事例で追えます。
ビフォーアフター:社内のAI利用がここまで変わる
仮に、社員30人ほどの会社の1週間で比べてみます。数字は置かず、誰が何をしているかだけを並べます。
決める前:どの経路が開いているか誰も知らない
月曜の朝、営業担当が個人の無料アカウントに顧客リストを貼って要約させる。経理は取引先の一覧を別のAIに入れて集計させる。開発担当が作った社内ツールのAPIキーは、本人のノートPCの設定ファイルにしかない。情報システムの担当者は、誰が何のAIをどのアカウントで使っているかを把握できず、学習オフにしたかどうかも確かめようがない。
決めた後:開いている経路と持ち主が分かっている
営業も経理も、会社契約のワークスペースから使う。入力してはいけない情報は社内のポータルに載っていて、顧客名は記号に置き換えてから入れる。APIキーは台帳にあり、用途ごとに分かれ、期限と支出上限が付いている。経理は月末の請求確認のついでに台帳と突き合わせ、情報システムの担当者は四半期ごとにOpenAIの説明と社内ルールの名前を見比べる。
差を生んでいるのは、契約したツールではありません。経路ごとに、止める人と見直す日が決まっているかどうかです。
この記事のまとめ
- 今週やるのは、自社の利用形態を1枚に書き出すことです。個人アカウント・会社契約・APIのどれが混ざっているかで、最初に塞ぐ経路が決まります
- 毎月見る数は3つに絞れます。会社契約以外で業務に使っている人数、台帳にあるAPIキーの本数と持ち主の分からないキーの数、支出上限が遮断の設定になっているかどうかです
出典
- Data controls in ChatGPT・OpenAI・確認日 2026年9月
- Enterprise privacy at OpenAI・OpenAI・確認日 2026年9月
- Data controls in the OpenAI platform・OpenAI・確認日 2026年9月
- March 20 ChatGPT outage: Here’s what happened・OpenAI・2023年3月の障害についての公表・確認日 2026年9月
- Production best practices・OpenAI・確認日 2026年9月
- Spend limits・OpenAI・確認日 2026年9月
- 生成AIサービスの利用に関する注意喚起等・個人情報保護委員会・2023年6月公表・確認日 2026年9月
- プレス発表「情報セキュリティ10大脅威 2026」を決定・独立行政法人情報処理推進機構(IPA)・2026年1月公表・確認日 2026年9月
更新日:2026年9月
読んで終わりにしないために
「自社の場合は、どうすれば?」
その答えを、最大45分で持ち帰る。
記事で分かるのは、一般論まで。AI導入を専門に見ている担当が、貴社の業務に当てはめて“次の一手”だけを一緒に整理します。
この相談で持ち帰れるもの
- 01
自社業務に当てはめたAI活用マップ
- 02
投資対効果(ROI)のシミュレーション
- 03
いまの悩み・疑問への、その場の個別回答


