社長から来週までにAIの社内ルールを出すよう言われ、検索で出てきたサンプルを3つ開いたところで手が止まる。総務や情シスの担当者にとって、「条文の細かさも、誰に向けた文書かもばらばらで、どれを写せばいいのか決められない」という状態が、生成AIガイドライン作りの最初の壁です。
先に結論をお伝えします。民間企業が土台にするなら、日本ディープラーニング協会(JDLA)の条項型ひな形が近く、そこに許可ツールのプラン名・入力禁止の具体例・報告先の3箇所を自社の言葉で書き足せば初版になります。以下では、公開されているひな形3種と6章の条文例の違いを表で比べ、コピーしたまま配ると形骸化する箇所を整理します。
- 公開されている生成AIガイドラインのサンプルは、JDLAの条項型(第1.1版・2023年10月)、東京都の職員向け手引き(2026年3月更新)、国のAI事業者ガイドライン(第1.2版・2026年3月)の3系統です。民間企業の社内ルールの土台に近いのはJDLAの条項型です。
- JDLAのひな形には、困ったときの報告先と、違反したときの扱いの条項がありません。6章の条文例は、この2章を足し、許可ツールをプラン名まで書く形にしています。
- コピーしたまま配ると形骸化するのは、許可ツールのプラン名・入力禁止の具体例・報告先の3箇所です。入力が機械学習に使われないかの確認は、第2章のプラン名と確認日で残します。
生成AIガイドラインのサンプルは、公開ひな形のどれを土台にするかで決まる
サンプル選びで迷う原因は、公開されている原典が、誰に向けて書かれたかで大きく違うことにあります。検索で並ぶサンプルの多くは、次の3つのどれかを下敷きにしています。
| ひな形 | 誰向けか | 条文の形 | 版・更新 | そのまま使えるか |
|---|---|---|---|---|
| JDLA「生成AIの利用ガイドライン」 | 生成AIを使う企業・団体 | 空欄つきの条項。条項のみ版と簡易解説付き版があり、画像編(第1版・2024年2月)も別にある | 第1.1版(2023年10月) | 使える。ただし対象AIの例はChatGPTで、入力が学習に使われる前提の記述が残る |
| 東京都「生成AI利用の手引き」 | 都の職員 | 職員向けの手引き。部門向けの「AI導入・活用ガイドライン」は別冊 | 2026年3月更新 | 使えない。所管や決裁の書き方が自治体用。報告先の書き方の参考にする |
| AI事業者ガイドライン(総務省・経済産業省) | AIを開発・提供・利用する事業者 | 原則と、別添のチェックリスト・ワークシート。社内規程の条文ではない | 第1.2版(2026年3月) | 使えない。自社ルールに抜けがないかの照合に使う |
| 6章の条文例(下に全文) | 社内で生成AIを使う全従業者 | 章立ての条文と空欄 | 2026年9月に製品名を更新 | 使える。第2章・第3章・第5章は書き換える前提 |
民間企業なら、JDLAの条項型か6章の条文例を土台にします。東京都の手引きとAI事業者ガイドラインは、書き終えた後の照合用に手元へ置く。これが土台の決め方です。
JDLAの条項は、目的・対象とするAI・禁止する用途・入力時の注意・生成物を使うときの注意で終わります。困ったときにどこへ報告するか、違反したらどう扱うかは書かれていません。そこを足したのが6章の条文例です。
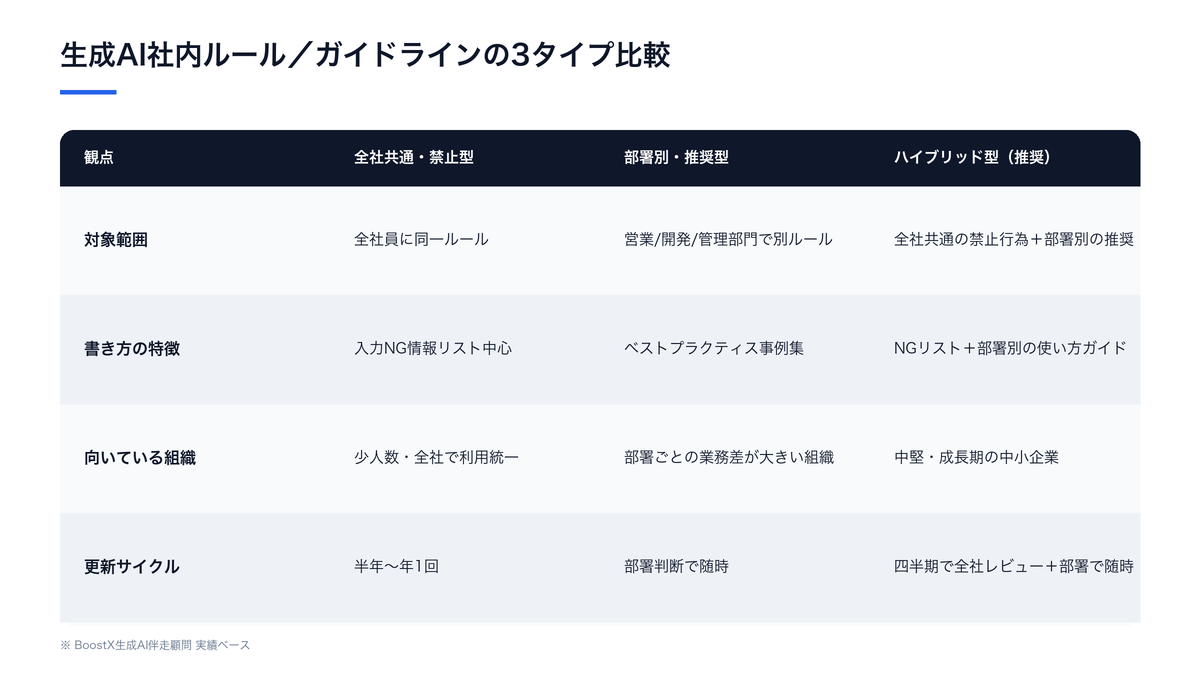
違い1|全社共通の禁止型か、部署別の推奨型か
土台の次に見るのは、ルールの効かせ方です。全社共通の禁止型は、入力NGの情報や違反時の扱いを、全員に同じ条文で当てます。人数が少ない組織や、まだ業務で本格的に使っていない段階で機能します。
部署別の推奨型は、営業・経理・人事で使い方が違う組織に向き、部署ごとの使い方集の形になります。6章の条文例は、禁止事項を全社共通で決め、使い方の例を部署別に足していくハイブリッド型で書いています。
違い2|NGリスト中心か、推奨フロー中心か
禁止行為を並べるNGリストは分かりやすい反面、「では何なら使ってよいのか」が現場に伝わりません。推奨フロー中心の書き方は実務に直結しますが、想定外の使い方に弱くなります。
JDLAのひな形はNGリスト寄りで、著作物・商標・個人情報・秘密情報など、入力するデータの類型ごとに注意を書く形です。6章の条文例は、第3章で入れてはいけない情報を具体名で決め、第4章で社外に出す前の確認を義務にしています。
違い3|運用の主管が情シスか経営企画か
誰が主管するかでも、条文の重心が変わります。情報システム部門が主管すると、アクセス制御やログの要件が前に出ます。経営企画が主管すると、投資判断や人材育成との整合が前に出ます。
分担の一案は、第2章から第6章までを情シスが書き、全体と浸透の計画を経営層が承認する形です。改定のたびに誰が直すかで揉めずに済みます。
なぜ生成AIのガイドラインが必要なのか
ガイドラインが要るのは、社員が生成AIに何を入れ、出てきたものをどう使ったかを、会社が後から説明できる状態にするためです。
生成AIガイドラインとは、社員が業務で生成AIを使うときに、使ってよいツール・入れてはいけない情報・出力の確認・困ったときの報告先を決めた社内文書です。
個人情報保護委員会は2023年6月、個人情報取扱事業者に向けて注意喚起を出しました。個人データを含むプロンプトを入力するなら、提供事業者がそのデータを機械学習に利用しないこと等を十分に確認すること、という内容です。確認を求められているのは会社です。社員が個人で登録した無料版に顧客名を入れれば、会社はその確認をしていない状態になります。
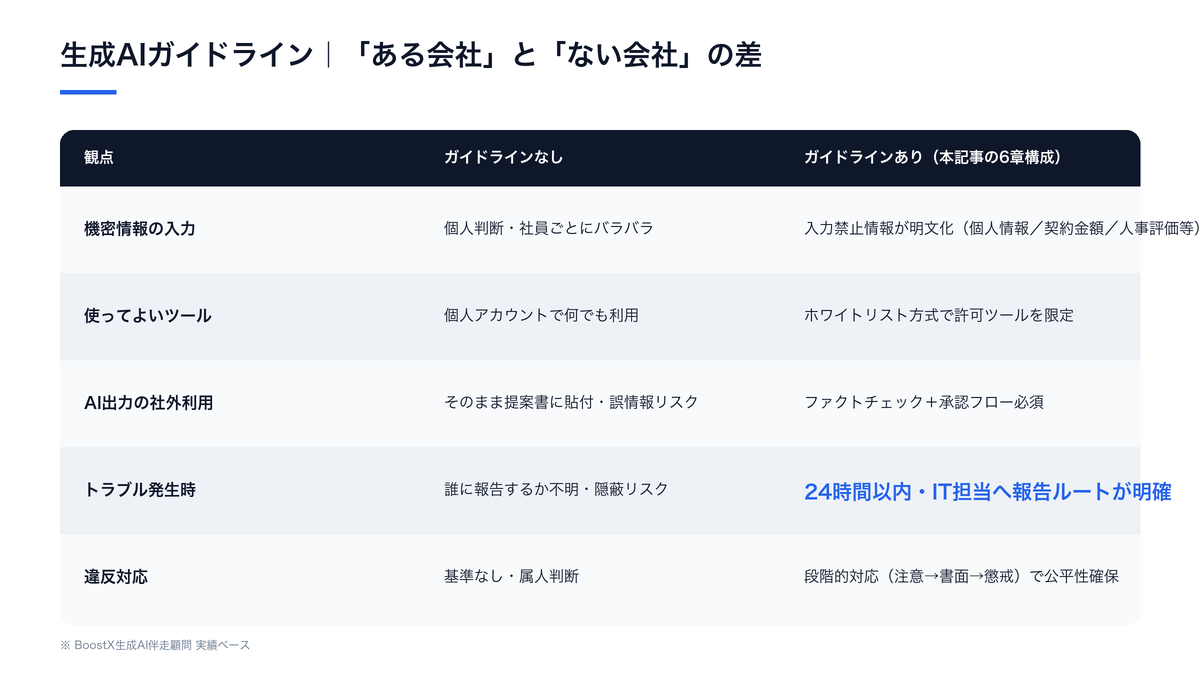
ルールがない会社で起きる3つのトラブル
ガイドラインが無いまま使い始めると、次の3つが同時に起こり得ます。
| リスク | 起きる場面 | 会社への影響 |
|---|---|---|
| 機密情報の外部送信 | 顧客リストや決算数値をAIに入力する | 個人情報保護法に反するおそれ・取引先の信用低下 |
| 他者の著作物に似た出力の公開 | AIの文章をそのままWebサイトに載せ、既存の記事と酷似する | 損害賠償の請求・ブランドの毀損 |
| 誤った情報の社外発信 | AIの回答を確かめずに提案書へ使い、誤った数値を出す | 契約上のトラブル・社内の信用低下 |
全面禁止にするか、ルールを決めて使わせるかは意見が分かれるところです。禁止しても、私物のスマートフォンから使えば会社からは見えません。見えない利用を減らすには、使ってよい道を1本用意するほうが確実です。
ガイドラインに入れるべき6つの項目
最低限入れるのは、目的と適用範囲・許可ツール・入力禁止情報・出力の確認・トラブル報告・違反時の対応の6つです。前の4つはJDLAのひな形にも対応する条項があり、後の2つはJDLAに無い章です。
| 6章の条文例 | JDLAひな形の対応条項 | 自社で足すこと |
|---|---|---|
| 第1章 目的と適用範囲 | 1 本ガイドラインの目的 | 委託先・私物端末を含めるかを書く |
| 第2章 許可ツール | 2 対象とする生成AI | プラン名と、学習に使われない設定の確認 |
| 第3章 入力禁止情報 | 5 データ入力に際して注意すべき事項 | 自社の帳票名・システム名で書き直す |
| 第4章 出力の確認 | 6 生成物を利用するに際して注意すべき事項 | 社外に出す前の承認者の役職 |
| 第5章 トラブル報告 | 対応する条項なし | 報告先・期限・報告後の対応を新たに書く |
| 第6章 違反時の対応 | 対応する条項なし | 就業規則の懲戒規定とそろえて書く |
第1章:目的と適用範囲
最初に、なぜこのガイドラインを作ったのかを書きます。ここを省くと、社員には面倒なルールが1つ増えたとしか映りません。禁止するためではなく安全に使うため、という書き方にします。
適用範囲も曖昧にしないことです。正社員だけか、業務委託やアルバイトも含むのか。業務用PCだけか、私物端末での業務利用も対象か。ここが曖昧だと、事故が起きた後に対象かどうかで揉めます。
第2章:使っていいツールの指定
使ってよいAIツールを、許可リストの形で指定します。リストに無いツールは原則使わず、使いたいときは申請する形にすると管理しやすくなります。
落とし穴は、ツール名だけを書くことです。同じ製品でも、個人向けの無料プランと法人向けプランでは入力データの扱いが違います。どのプランなら学習に使われないかは各社の規約とデータの扱いの説明で確かめ、プラン名と確認日を条文に残します。
第3章:入力禁止情報の定義
ガイドラインの核心がこの章です。「機密情報は入力しない」と書いても、現場の担当者には何が機密なのか分かりません。顧客の氏名、見積書の金額、人事評価シートのように、社内で実際に使っている名前で書きます。入れてよい情報と入れてはいけない情報の線引きは、生成AIに入力してはいけない情報のチェックリストで項目ごとに確かめられます。
第4章:出力の確認義務
AIの出力を、そのまま社外文書に使わないことを明文化します。生成AIは、事実でない内容をもっともらしく書くことがあります(ハルシネーション)。社外に出す文書は、人が数値・固有名詞・法令名を確認してから使います。
著作権の確認も、この章に入れます。文化庁は2024年3月に「AIと著作権に関する考え方について」を取りまとめています。条文では、既存の作品に似ていないかを誰が確認するかまで決めておきます。
第5章:トラブル報告フロー
間違えて入力してしまったときの報告先と手順を決めます。ミスはゼロになりません。報告が遅れるほど、取り消せる範囲は狭くなります。
報告先は、直属の上司ではなくIT担当か総務にしておくと、評価を気にせず報告しやすくなります。
第6章:違反時の対応
違反があったときの扱いを決めます。ただし、悪意のないミスにまで重い処分を置くと、社員はAIを使わなくなるか、使ったことを隠します。初回の故意でない違反は注意と再受講にとどめ、繰り返しや悪意がある場合だけ段階的に重くする設計にします。懲戒につなげる場合は就業規則の規定と合わせる必要があり、その整理はAI利用を就業規則に入れるときのたたき台が参考になります。
そのまま使えるテンプレート全文
下の条文は、墨付き括弧で囲んだ箇所を自社の情報に置き換えて使う前提の条文例です。法務の確認を経た文書ではないため、就業規則や情報セキュリティ規程と並べて矛盾がないかを社内で確かめてから配ってください。第2章の製品名は2026年9月時点の名称です。
第1章 目的と適用範囲
1.1 本ガイドラインは、【会社名】の役職員が業務で生成AIツールを安全かつ適切に利用するための基本ルールを定める。
1.2 適用範囲は、正社員・契約社員・【業務委託先】を含む業務従事者とする。
1.3 業務用PC・私物端末を問わず、業務目的での生成AI利用すべてに本ガイドラインを適用する。
第2章 使ってよいツールの指定
2.1 業務利用を許可する生成AIツールは、以下のとおりとする。
- 【ChatGPT Business/ChatGPT Enterprise】(旧 ChatGPT Team は Business に改称済み)
- 【Claude Team/Claude Enterprise】
- 【Microsoft 365 または Google Workspace の契約に含まれるAI機能(契約中のプラン名を記載)】
2.2 【IT担当部署名】は、各ツールについて入力データが提供事業者の機械学習に利用されない設定であることを確認し、確認日を記録する。
2.3 上記以外のツールを業務で使う場合は、事前に【IT担当部署名】へ申請し、承認を得る。
2.4 無料版・個人アカウントでの業務利用は禁止する。
第3章 入力禁止情報
3.1 以下の情報は、いかなる生成AIツールにも入力してはならない。
- 顧客・取引先の個人情報(氏名、住所、電話番号、メールアドレス等)
- 社内の人事情報(評価、給与、懲戒等)
- 未公開の財務情報(決算数値、予算案、M&A関連情報等)
- 取引先との契約内容・見積金額
- 秘密保持契約を結んで受け取った他社の情報
- 社内システムのID・パスワード・アクセスキー
3.2 判断に迷う場合は、入力せずに【IT担当部署名/上長】に確認する。
第4章 出力の確認義務
4.1 生成AIの出力を、そのまま社外文書(提案書、報告書、Webコンテンツ等)に使用してはならない。
4.2 社外に出す前に、数値・固有名詞・法令の正確さ、既存の著作物との類似、自社の表記ルールとの整合を確認する。
4.3 AIで作った文章や画像を公開する場合は、【承認者の役職】の承認を得る。
第5章 トラブル報告フロー
5.1 入力禁止情報を誤って入力した場合、AIで作った内容に社外から指摘を受けた場合、利用中にセキュリティ上の異常に気づいた場合は、速やかに【報告先部署名・担当者名】に報告する。
5.2 報告は、発覚から【24時間】以内に行う。
5.3 報告を受けた部署は、事実確認・影響範囲の特定・再発防止策の立案を行う。
第6章 違反時の対応
6.1 本ガイドラインに違反した場合、以下の段階的な対応を取る。
| 違反の程度 | 対応 |
|---|---|
| 初回・故意でない違反 | 口頭注意と再受講 |
| 繰り返しの違反 | 書面による注意と利用権限の一時停止 |
| 悪意ある違反・重大な損害 | 就業規則に基づく懲戒処分の検討 |
6.2 違反を報告した者に対し、報告したこと自体を理由とする不利益な取り扱いはしない。
付則 本ガイドラインは【施行日】から施行する。許可ツールの規約変更、土台としたひな形の改定、社内での事故のいずれかがあったとき、および【6か月】ごとに見直す。
自社向けにカスタマイズする5つの観点
テンプレートをそのまま配ってよいかと聞かれれば、答えは「3箇所を書き換えれば使える」です。形骸化するのは、許可ツールのプラン名、入力禁止の具体例、報告先の3箇所です。コピーしたままの状態と書き換えた後を、表で比べます。
| 書き換える箇所 | コピーしたままの状態 | 書き換えた後 | 誰が決めるか |
|---|---|---|---|
| 第2章 許可ツール | ツール名だけで、無料版か法人プランか判断できない | 契約中のプラン名と、学習に使われない設定の確認日が書いてある | 情シス |
| 第3章 入力禁止情報 | 個人情報・機密情報という一般名詞だけ | 見積書の金額、人事評価シートなど社内の帳票名で書いてある | 各部署の責任者 |
| 第5章 報告先 | 【報告先部署名】の空欄のまま | 部署名・担当者名・連絡手段・休日の連絡先まで書いてある | 総務 |
観点1:入力禁止情報を職種ごとに具体化する
第3章は、どの会社にも当てはまる書き方にしてあります。自社版では、職種ごとの具体名を足します。営業なら値引き条件と見積書の金額、人事なら評価シートと給与、経理なら公表前の決算数値、開発ならソースコードとAPIキーです。各部署の担当者に「AIに入れたら困るものは何か」を聞いて集めるのが早い方法です。
観点2:承認フローは社外に出す文書だけにする
すべての利用に上長の承認を求めると、誰も使わなくなります。社外に出す文書だけを承認制にし、社内での下書きや要約は事後の報告で足ります。
観点3:経営層にはリスクと使い道を一緒に出す
素案は経営層の承認を通す必要があります。情報漏えいのリスクだけを伝えると、全面禁止で終わりやすくなります。どの業務から使い始めるかと、そのとき何を入れてはいけないかを1枚にまとめて出すと、禁止か許可かの二択になりません。
観点4:既存の情報セキュリティ規程とそろえる
情報セキュリティ規程で「外部クラウドへの機密情報のアップロード禁止」と決めているなら、生成AIでも同じ基準を当てます。基準が2つあると、現場はどちらに従えばよいか迷います。社内データを扱うときの線引きは、社内データを生成AIで安全に使うためのルールと照らし合わせてください。
観点5:完成を待たずに出し、見直すきっかけを先に決める
最初から完成形を目指すと、策定が終わりません。6章で初版を出し、見直すきっかけを付則に固定します。許可ツールの規約変更、土台にしたひな形の改定、社内での事故の3つです。これなら、次にいつ直すかを担当者の記憶に頼らずに済みます。
社内だけで決めきれない境目
顧客対応の記録を要約させるなど、個人データをAIで扱う業務を認めるかどうかは、利用目的の範囲と提供事業者の扱いの確認が絡みます。ここは総務の判断だけで結論を出さず、顧問弁護士など専門家の確認を挟む境目です。どこまでを社内の判断で決めてよいかは、扱うデータの種類で変わり、一律には決められません。条文づくりと社員向けの説明を外部の手も借りて進めるなら、生成AI研修のように、ルールと使い方を一緒に伝える場を用意する方法もあります。
ガイドラインを全社に浸透させる方法
作って終わりにしないために要るのは、周知・部署別の説明・月1回の振り返りの3つと、見直しの時期を外の改定に合わせる仕組みです。社内ポータルに置くだけでは、読まれたかどうかも分かりません。
全社への周知
朝礼・社内メール・チャットで、作った理由と要点を伝えます。全文を読ませるより、入れてはいけない情報・許可ツール・報告先の3点に絞るほうが残ります。
部署別の説明
営業と経理ではAIに渡す書類が違います。1部署30分ほどの枠で、その部署の帳票を例に、入れてよいものと入れてはいけないものを見せます。
月1回の振り返り
月に1回、15分でよいので、困ったことやヒヤリとした場面を部署で出し合います。条文に無理がある箇所は、ここで見つかります。
見直しの時期は、ひな形側の改定に合わせる
土台にしたひな形も改定されます。AI事業者ガイドラインは、第1.0版(2024年4月)→第1.1版(2025年3月)→第1.2版(2026年3月)と、ほぼ1年ごとに改定されてきました。JDLAのひな形も、2023年5月の第1版から同年10月に第1.1版へ改訂されています。
社内の条文だけを見ていると、この改定に気づけません。付則の見直しのきっかけに土台の改定を入れておけば、担当者が替わっても見直しが止まりません。
振り返りの場を追及の場にしない
振り返りを「誰が違反したか」を探す場にすると、次から報告が上がらなくなります。見るのは、安全に使えているか、ルールに無理がないかの2点です。第6章の6.2で報告者を不利に扱わないと書いたのは、この場を守るためです。
定着したかどうかを何で見るか
定着の度合いは、自社で測る項目を先に決めておくと判断できます。月ごとのトラブル報告の件数、許可リスト外ツールの申請件数、部署別説明の受講率の3つです。報告が0件のまま続くときは、事故が無いのか、報告されていないのかを人が確認します。
この記事のまとめ
- 今日やることは、土台を1本に決めることです。民間企業ならJDLAの条項型か6章の条文例を選び、東京都の手引きとAI事業者ガイドラインは書き終えた後の照合に回します。
- 配る前に、第2章のプラン名と確認日、第3章の社内の帳票名、第5章の報告先の3箇所だけは自社の言葉に置き換えます。空欄が残ったまま配ると、その章は読まれません。
- 配った後は、トラブル報告の件数・許可外ツールの申請件数・説明の受講率を毎月見ます。見直しは6か月ごとに加え、ひな形の改定と規約変更のたびに行います。
出典
- 資料室(生成AIの利用ガイドライン 第1.1版)・一般社団法人日本ディープラーニング協会・2023年10月公開・確認日 2026年9月
- AI導入・活用ガイドライン、生成AI利用の手引き・東京都デジタルサービス局・2026年3月更新・確認日 2026年9月
- 「AI事業者ガイドライン」掲載ページ・総務省・第1.2版は2026年3月公表・確認日 2026年9月
- 生成AIサービスの利用に関する注意喚起等・個人情報保護委員会・2023年6月公表・確認日 2026年9月
- AIと著作権について・文化庁・考え方は2024年3月取りまとめ・確認日 2026年9月
公開日:2026年3月 更新日:2026年9月
読んで終わりにしないために
「自社の場合は、どうすれば?」
その答えを、最大45分で持ち帰る。
記事で分かるのは、一般論まで。AI導入を専門に見ている担当が、貴社の業務に当てはめて“次の一手”だけを一緒に整理します。
この相談で持ち帰れるもの
- 01
自社業務に当てはめたAI活用マップ
- 02
投資対効果(ROI)のシミュレーション
- 03
いまの悩み・疑問への、その場の個別回答


