個人情報保護委員会の安全管理措置の見直しで、社員が使う生成AIのアカウントの管理に新しい義務が加わるわけではありません。委員会は今回の案を「手法の例示」の追加だと説明しています。ただ、退職時の権限の変更、IDとパスワードの使い回しの原則禁止、多要素認証、ログの保管、クラウド上の個人データの消し方が例に加わるため、問い合わせメールや顧客リストを入れている生成AIのアカウントも、この項目で一度確かめておくのが筋です。
- 見直し案は「講じなければならない措置」を増やす話ではなく、その手段の例を足す話だと委員会は説明している
- 委員会の資料に生成AIの語は無い。個人データを入れて使う生成AIのアカウントに当てはめるのは、この記事の読み方である
- 意見募集の締切は2026年11月。施行は「可能な限り前倒す」とされ、日付はまだ決まっていない
生成AIのアカウント管理で変えることはあるのか:義務は増えず、例が増える
義務は増えません。ただし、退職時の権限変更・IDとパスワードの使い回しの原則禁止・多要素認証・ログの保管などが「手法の例示」に加わる案なので、個人データを入れている生成AIのアカウントも同じ項目で確かめます。これが社長への答えの骨格です。
安全管理措置のガイドライン(通則編の別添)は、「講じなければならない措置」と「手法の例示」の二段になっています。前者は守らなければ法違反と判断される可能性がある部分で、後者はそれを満たすための手段の例です。委員会は、例示の全部を講じなければ違反になるというものではないと書いています。今回の見直し案は後者を足す話で、委員会自身が「新たな規律を設けるものではない」と説明しています。
一方で、例示はガイドラインを読む人が「普通はここまでやる」と受け取る目安でもあります。自社の措置が適切かを社内外に説明するとき、例示は手元の物差しになります。生成AIを入れたからといって何かを急に始める必要はありませんが、社員が個人データを入れているアカウントについて、例示の項目に照らして説明できる状態にしておく。変えることがあるとすれば、その点検の範囲です。
なお、技術的安全管理措置の「講じなければならない措置」の並びには、「(5)不正アクセス等の検知等」を加える案も入っています。委員会は見直し全体を新たな規律ではないと説明していますが、この見出しが増えることは押さえておいてください。ログの保管はこの(5)の例として出てきます。
9月16日から10月29日までに何が出たのか
意見募集は2026年10月に始まり、締切は11月27日です。施行は「可能な限り前倒す」とされ、具体的な日付はまだ出ていません。ここまでの資料を、確定したことと案の段階のことに分けて並べます。
確定したこと
9月16日の第369回個人情報保護委員会で、ガイドライン(通則編)別添の手法の例示を見直す検討が示されました。見直しの課題の1つ目は、クラウドサービスの普及などで個人データの扱い方が多様になったことへの対応です。このときの予定は、11月頃に見直し案の審議、12月頃に意見募集、2027年2月頃に決定、2027年4月に施行でした。
10月7日には、大規模な漏えい事案を受けた注意喚起が出され、見直し予定の技術的安全管理措置の内容が、確定を待たずに先取りする形で示されました。同じ日に、不正アクセスによる漏えいの事例集(WARNING)も改訂されています。この時点では、確定は来年4月の予定とされていました。
10月28日の委員会資料では、施行を可能な限り前倒すとされました。10月29日には e-Gov で改正告示案の意見募集が始まり、締切は11月27日(郵送は同日必着)です。
案の段階のこと
例示に何を足すかの中身と、施行日です。意見募集の資料自体が、最終的な内容は案から変わる可能性があると書いています。「2027年4月」は9月と10月7日の時点の予定で、10月28日に前倒しの方針が示された後は日付が決まっていません。社長には「施行日は未定、前倒しの方向」と伝えるのが正確です。
社員が使う生成AIは、見直しの「個人データを取り扱う情報システム」に入るのか
見直しの対象は「個人データを取り扱う情報システム」で、生成AIは名指しされていません。社員が問い合わせメールや顧客リストの一部を入れて使う生成AIは、その使い方の限りで個人データを取り扱う情報システムに当たると読めるので、同じ項目で確かめます。ここからは委員会の資料ではなく、この記事の読み方です。
入れるデータで線を引く
社内文書の言い回しを整えるだけ、一般的な調べものだけで、個人データを一切入れていない使い方なら、この見直しの話からは外れます。線を引くのは道具の種類ではなく、入れているデータです。営業が顧客名入りのメールを貼る、総務が名簿の一部を貼って整形する、といった使い方があるアカウントが点検の対象になります。まず「どの部署の、どのアカウントで、どんな個人データを入れているか」を一覧にしてください。
クラウドの扱いを決めるQ&A
生成AIの法人プランは提供事業者のクラウドで動きます。委員会のQ&A 7-53 は、クラウドサービスの利用が第三者提供や委託に当たるかは、提供事業者が個人データを取り扱うことになっているかどうかで判断すると書いています。続く7-54 は、提供に当たらない場合でも、利用する会社は自らの安全管理措置として適切な措置を講じる必要があるとしています。
つまり、委託に当たるかどうかの結論にかかわらず、アカウントの管理は自社の安全管理措置として残ります。改訂された WARNING の事例8は、クラウドサービスの利用は委託に当たらないと考えて取扱状況を監督していなかった会社から漏えいした例で、対策例として、利用規約やクラウドの安全性評価の資料で対策を確かめてから選ぶことが挙がっています。自社の使い方が委託か提供かの判断と、契約の条項の読み方は、弁護士か委員会の相談窓口に確かめる所です。
2023年の注意喚起とのつながり
委員会は2023年6月に、生成AIサービスに個人情報を入れるときは利用目的の範囲内か確かめること、個人データを入れるなら提供事業者がそれを機械学習に使わないこと等を確かめることを注意喚起しています。こちらは「入れてよいか」の確認で、今回の見直しは「入れた先のアカウントをどう守るか」の確認です。両方を並べると、社内の生成AIのルールで見る範囲がそろいます。入力のルールについては個人情報保護法の改正で、生成AIの社内ルールは何を変えるのかで整理しています。
見直し案の8項目を、生成AIのアカウントに当てはめる
講じなければならない措置は守らないと違反と判断される可能性がある部分、「手法の例示」はその手段の例です。下の表は、例示に加わる案の8項目を、生成AIのアカウントで確かめることに置き換えたものです。各社のサービスがその機能を持つかは、ここでは判定していません。管理画面で確かめる項目として使ってください。
| 見直し案の項目(手法の例示) | 生成AIのアカウントで確かめること | 中小規模事業者の例示への追記 |
|---|---|---|
| 人事異動・退職などのときのアクセス権限の変更 | メンバー一覧に退職者・異動者が残っていないか。外したあと、その人の会話履歴を誰が持つか | 追記の案なし(通常の例示に追記) |
| 特権アカウントを割り当てる人・端末・場面を最小限に | 管理者の役割を持つ人数と顔ぶれ。管理者が普段使いの端末で操作していないか | 追記の案なし(通常の例示に追記) |
| 同じIDとパスワードの使い回しの原則禁止 | 部署で1つのアカウントを共有していないか。一人ずつのIDで入っているか | 追記の案なし(通常の例示に追記) |
| 組織外からのアクセス・管理者権限・重要な個人データへの多要素認証(フィッシングに耐性のあるものを含む) | 認証の設定画面で、多要素認証か社内のIDでのログインを全員に求めているか。少なくとも管理者と社外からの利用 | 追記の案なし(通常の例示に追記) |
| 組織が許可し基準を満たしたデバイスからのみアクセスを許可 | 私物のパソコンやスマートフォンから法人アカウントに入れる状態か。入れるなら、それを認めるか | 追記の案なし(通常の例示に追記) |
| 使用状況・アクセス状況などのログを一定の期間保管 | 管理画面でログイン履歴や利用履歴を見られるか、書き出せるか。何日分残るか | 追記の案あり |
| クラウド上の個人データは提供事業者の方法など復元しにくい手段で消す | 会話を消したとき、提供事業者の側でいつ消えるか。保持期間の設定があるか | 追記の案なし(通常の例示に追記) |
| 許可していないソフトウェア等の導入の防止 | 会社が許可していない生成AIや個人の無料アカウントに、業務のデータを入れていないか | 10月28日の資料では確認できない(10月7日の別紙に記載) |
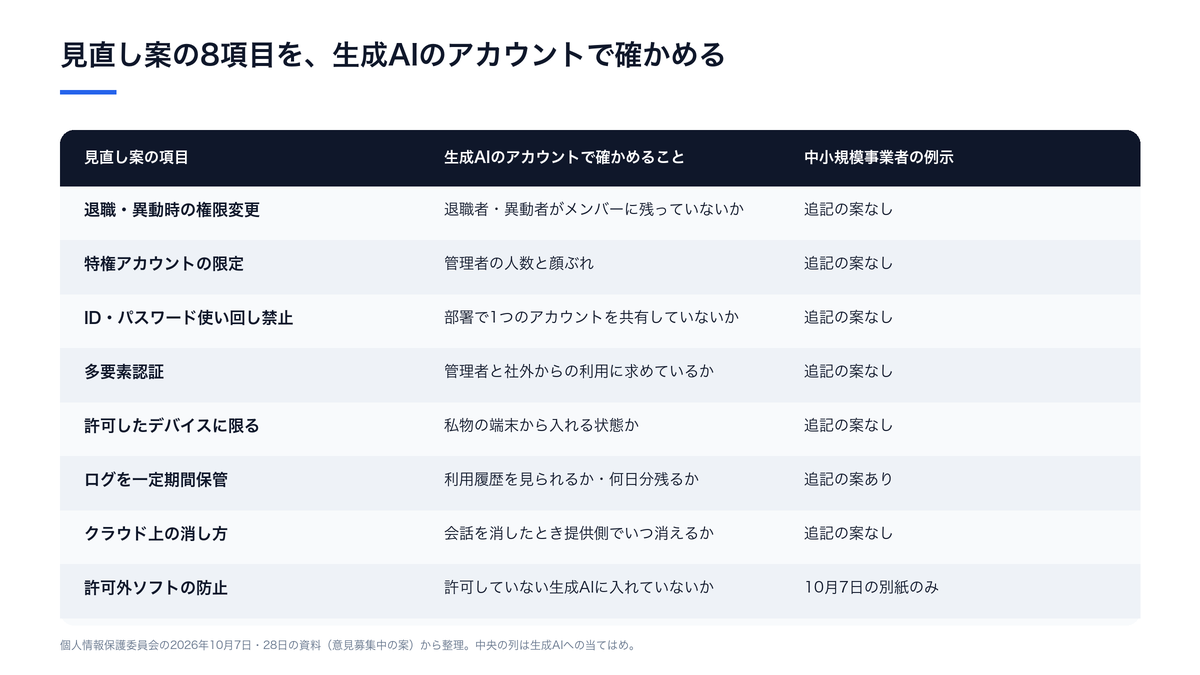
表の8行目は10月7日の先取りの別紙に入っている項目で、ほかは10月28日の資料で追記の案として示されたものです。右の列は、10月28日の資料が中小規模事業者の例示への追記として挙げたかどうかを示しています。
表を読むときの注意
1つ目は、識別と認証の対象の書き方です。案では、識別と認証が求められる対象を「従業者」から「個人データを取り扱う情報システムを使用する者」に改めます。理由として、クラウドサービス提供事業者の側から外部の者がアクセスする場合などが挙げられています。委員会はこれを明確化と説明していますが、部署で共有している生成AIのアカウントは、誰が使ったかを識別できない状態そのものなので、3行目は早めに見ておく価値があります。
2つ目は、許可したデバイスの項目です。委員会は、全ての事業者にゼロトラストモデルの採用を求めるものではないと書いています。私物の端末の利用を一律に止める話ではなく、認めるなら認める範囲を決めておく、という読み方で足ります。
3つ目は、消し方です。案は、提供事業者が用意する消去の方法の例として、Google Drive でゴミ箱に入れたデータをゴミ箱から削除することを挙げています。生成AIの会話も、画面から消した操作と、提供事業者の側で消える時期が同じとは限りません。管理画面の保持期間の設定と、提供事業者のデータの扱いの説明をあわせて確かめます。
4つ目は、8行目と個人の領域の関係です。改訂された WARNING の事例6は、従業者が業務ファイルを個人が管理する領域に保存していて、不正アクセスの際にそこからも漏えいした例です。社員が個人の無料アカウントの生成AIに業務のデータを入れている状態は、会社の管理が届かない所に個人データがある点で、この事例と同じ形をしています。
従業員100人以下なら、どの例を見ればよいのか
100人以下なら「中小規模事業者における手法の例示」を見ればよいかというと、条件がもう2つあります。中小規模事業者は従業員の数が100人以下の個人情報取扱事業者ですが、過去6か月以内のいずれかの日に、事業に使う個人情報データベース等で識別される個人の数が5,000を超える会社と、委託を受けて個人データを扱う会社は除かれます。
中小規模事業者にも安全管理措置の義務そのものはあり、それを無理なく果たすための例が別に示されている、という関係です。今回の案で中小規模事業者の例示に加わるのは、情報システムの使用状況やアクセス状況などのログを一定の期間保管すること。保管の日数は案に書かれていません。
従業員が100人を超える会社は、人数の時点で中小規模事業者に当たらないので、表の右の列にかかわらず通常の手法の例示を見ます。100人以下でも、顧客リストが5,000人を超えている、取引先から個人データの処理を受託している、のどちらかに当てはまれば同じです。人数だけで判断せず、顧客リストの件数と受託の有無も確かめてください。
意見募集の締切までと施行までに、社長へ返すこと
社長への答えは、3つに分けると伝わります。
1つ目は結論です。「AIを使っているから新しく義務が増えるわけではない。ただし、ガイドラインの例が増えるので、個人データを入れている生成AIのアカウントは例に照らして点検する」。2つ目は日付です。「意見募集は11月27日まで。施行日は未定で、当初の2027年4月より前倒しの方向」。3つ目は、点検の結果と、足りない所を誰がいつまでに直すかです。表の8行のうち、退職者の権限、共有アカウント、多要素認証の3行は、施行日を待たずに今の管理画面で確かめられます。
意見を出すかどうかも、この場で決めておくと話が早く済みます。案の書き方が自社の使い方に照らして分かりにくい所があれば、11月27日までに e-Gov から意見を出せます。出さない場合は、確定版の公表を待って表を見直します。
自社の措置が十分かどうかの最終的な判断は、個別の事情によります。表の行のうち「未確認」が残った所や、Q&A 7-53 の当てはめに迷う所は、委員会の相談窓口か、個人情報保護に詳しい弁護士に確かめてください。
関連: AIに相談してはいけないこと/生成AI研修(サービス)
この記事のまとめ
- 今週中に、生成AIの管理者権限を持つ人に、表の8行ぶんの管理画面を画面の写しで集めてもらう
- 集めた写しを行ごとに「できている/設定が無い/未確認」に分け、未確認を誰が提供事業者に問い合わせるか決める
- 人事の退職・異動の手続きに、生成AIのアカウントを外す行を足す
- 確定版が公表されたら差分だけを見直せるよう、今回の表と写しを日付つきで保存しておく
公開日:2026年11月
読んで終わりにしないために
「自社の場合は、どうすれば?」
その答えを、最大45分で持ち帰る。
記事で分かるのは、一般論まで。AI導入を専門に見ている担当が、貴社の業務に当てはめて“次の一手”だけを一緒に整理します。
この相談で持ち帰れるもの
- 01
自社業務に当てはめたAI活用マップ
- 02
投資対効果(ROI)のシミュレーション
- 03
いまの悩み・疑問への、その場の個別回答